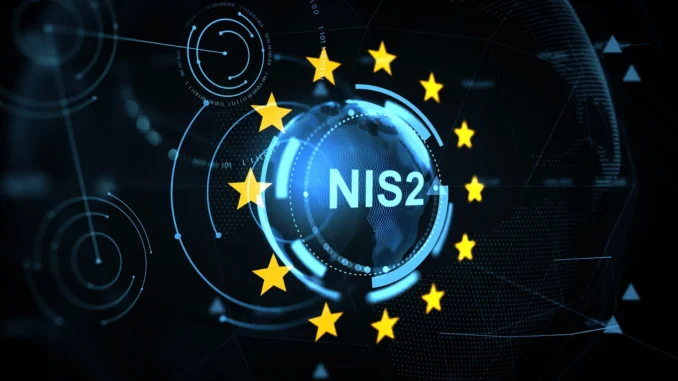
Specjaliści ds. bezpieczeństwa podkreślają, że skuteczne cyberataki mogą być problemem nie tylko dla poszczególnych firm, ale dla całych państw, a nawet kontynentów, szczególnie w kluczowych sektorach gospodarki. Unia Europejska wdrożyła regulacje, takie jak dyrektywa NIS2 i rozporządzenie DORA, aby ograniczyć zagrożenia i wzmocnić cyberbezpieczeństwo. Aż 74 proc. organizacji ocenia te przepisy pozytywnie. Obowiązki nałożone przez prawo stworzyły ramy odporności cyfrowej dla gospodarki UE.
Ponad połowa firm (55 proc.) dostrzega poprawę bezpieczeństwa dzięki regulacjom. Zwiększenie świadomości na temat zagrożeń jest główną korzyścią, jaką wskazuje 58 proc. ankietowanych. Wdrażanie nowych przepisów wymusiło zmianę kultury organizacyjnej, co podkreśla Dariusz Świąder, Prezes Linux Polska. Nowe strategie bezpieczeństwa i mechanizmy ochrony zwiększyły świadomość ryzyk, zwłaszcza wśród kadry kierowniczej.
Wiele firm boryka się jednak z trudnościami. Jak zauważa Świąder, problemem jest integracja danych, co wymaga spójnego zestawienia informacji dotyczących incydentów i ich wpływu na biznes. Wyzwaniem jest również sprostanie wymogom, czego wymaga 26 proc. organizacji. Wymogi zawarte w DORA, jak audyt dotychczasowych umów z dostawcami ICT, są wskazywane jako szczególnie wymagające.
Nowe przepisy z zakresu cyberbezpieczeństwa ujawniły również problemy w elastyczności firm. Co szósta firma (17 proc.) nie rozumie w pełni, jak stosować nowe przepisy, a brak zasobów i wiedzy specjalistycznej stanowią dodatkową barierę dla 16 proc. firm. Dla organizacji o niższej odporności cyfrowej regulacje często stają się formalnym wymaganiem, a nie pomocą w usprawnieniu systemów bezpieczeństwa.
Sebastian Jaworski, wiceprezes Linux Polska, podkreśla, że brak umiejętności i środków sprawia, iż organizacje koncentrują się na zgodności z przepisami, zamiast na rzeczywistej ochronie. 53 proc. firm o niskiej odporności zmaga się z deficytem kompetencyjnym. Rozwiązanie problemu może wymagać audytu obecnych systemów i procedur oraz stworzenia dostosowanej polityki bezpieczeństwa.
Pomimo wyzwań, regulacje prawne UE są kluczowe dla bezpieczeństwa cyfrowego. Przestrzeganie ich wymaga otwartości na zmiany strategii oraz dostępności specjalistów, co nadal stanowi duże wyzwanie dla wielu organizacji.
Dodaj komentarz