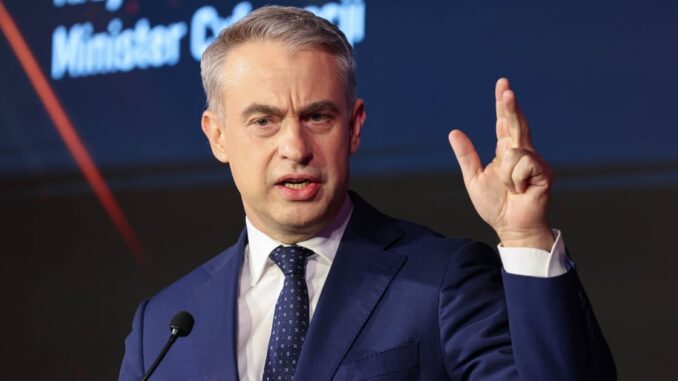
Krzysztof Gawkowski od trzech lat pełni funkcję pełnomocnika rządu ds. cyberbezpieczeństwa, jednak to właśnie za jego kadencji doszło do znaczących wycieków danych medycznych Polaków. Ostatnie incydenty ujawnione przez portale Sekurak.pl i ZaufanaTrzeciaStrona.pl wskazują na wyciek danych 2,4 mln pacjentów z aplikacji obsługującej gabinety stomatologiczne. Problem dotyczy nie tylko skradzionych danych, ale także reakcji na zagrożenia, które nie były wystarczająco szybkie i skuteczne.
W Polsce miały miejsce m.in. ataki na systemy Enel-Med, Qbusoft oraz MyDr, co skutkowało wyciekami danych dotyczących milionów obywateli. W odpowiedzi Ministerstwo Cyfryzacji wprowadziło pakiet „Cyber Piątka”, jednak wiele z zaleceń Rady ds. cyfryzacji pozostało bez odpowiedzi. Rada już w 2025 roku alarmowała o potrzebie wzmocnienia ochrony danych pacjentów, jednak postulaty nie zostały w pełni wdrożone.
Ostatnie wydarzenia wzbudzają pytania o odpowiedzialność polityczną i skuteczność działań Krzysztofa Gawkowskiego. Poprzez brak natychmiastowej rekcji na ostrzeżenia i nieprzemyślane wprowadzanie zmian, Polska stanęła w obliczu jednego z największych kryzysów cyberbezpieczeństwa w swojej historii.
Niech Best Western Alab Laboratoria będzie przykładem, jak luki w zabezpieczeniach mogą efektywnie ułatwić cyberprzestępczość. Ujawniono, że przyczyną wycieków była nieaktualna technologia, co ponownie nasuwa pytania o to, jak wiele pozostałych placówek korzysta z podobnie przestarzałych rozwiązań informatycznych.
W międzyczasie nie można zapominać o zagrożeniach wynikających z niewłaściwego przetwarzania danych medycznych. Zarówno dla systemu zdrowotnego, jak i samych pacjentów konsekwencje mogą być poważne. Od wytworzenia fałszywych dokumentów po nielegalny handel lekami – możliwość wykorzystania skradzionych informacji jest szeroka.
Istnieje potrzeba opracowania nowych, efektywnych rozwiązań legislacyjnych, które nie tylko podniosą standardy bezpieczeństwa, ale także realnie poprawią ochronę danych pacjentów. Polska branża technologiczna również musi przyjąć innowacyjne podejście i wdrażać samoaktualizujące się systemy ochrony, aby zapobiec dalszym nadużyciom. Bez tego rodzaju działań przyszłe wycieki danych pozostaną nieuniknione.
Dodaj komentarz